راهنمای نقشها و دسترسیها در Apple Business Manager برای کار با API
اگر هنگام کار با Apple Business API خطای ۴۰۳ میبینی، نقش و مجوزهای حساب را بررسی کن. این راهنما مراحل بررسی و تنظیم دسترسیها را توضیح میدهد.
اگر در تیم آیتی سازمان، مجموعهای از آیفونها، آیپدها یا مکها را مدیریت میکنی، Apple Business Manager ابزار اصلی کارت است. طی بهروزرسانی اخیر، Apple Business API گستردهتر شده و دسترسیهایی مثل دریافت اطلاعات دستگاه، مشاهدهٔ رخدادهای حسابرسی و تخصیص یا لغو تخصیص دستگاه از طریق API را فراهم کرده است. اما واقعیت این است که بسیاری از ادمینها هنگام اتصال سرویسهای خودکار به این API با خطای ۴۰۳ روبهرو میشوند. ریشهٔ این خطا معمولاً مجوزهای نقش است نه ایراد فنی در کدنویسی. در این مقاله، نقشها و دسترسیهای Apple Business Manager را به زبان ساده مرور میکنیم، محدودیتهای سازمانی را میگوییم، مسیر رفع خطای ۴۰۳ را گامبهگام توضیح میدهیم و چند توصیهٔ عملی برای تیمهای ایرانی اضافه میکنیم تا راهاندازی بیدردسر و امنتری داشته باش.
چرا شناخت نقشها در Apple Business Manager مهم است
Apple Business Manager فقط یک پنل مدیریتی نیست؛ برای هر عملیات، نقشها و مجوزهای مشخصی در نظر گرفته است. وقتی از API استفاده میکنی، «کلید API» به یک حساب سرویس یا کاربر وابسته است. نقش این حساب مشخص میکند به چه دادههایی دسترسی دارد و چه عملیاتی میتواند انجام دهد. پس اگر API تو اجازهٔ مشاهدهٔ رخدادهای حسابرسی را ندارد، خطای ۴۰۳ منطقی است. با درک همین اصل، بهجای صرف وقت زیاد برای عیبیابی کد یا شبکه، مستقیم سراغ نقشها میروی.
بهروزرسانیهای مهم Apple Business API؛ چه چیزهایی اضافه شده
- دریافت جزئیات دستگاهها؛ برای همگامسازی اطلاعات داراییها با سامانههای CMDB یا داشبوردهای داخلی.
- مشاهدهٔ رخدادهای حسابرسی؛ برای گزارشدهی امنیتی و ردیابی تغییرات.
- تخصیص و لغو تخصیص دستگاه؛ برای خودکارسازی گردش کار از خرید تا تحویل.
این امکانات زمانی به کار میآیند که دسترسی به API را با نقش مناسب تنظیم کن. در غیر این صورت، هم سرعت کارت پایین میآید، هم خطاهای دسترسی تکرار میشود.
محدودیتهای سازمانی که باید از روز اول بدانید
- حداکثر ۵۰ حساب API؛ یعنی اگر برای محیطها و پیمانکارهای مختلف حساب جدا میسازی، باید تعداد حسابهای موردنیاز را از قبل در نظر بگیر.
- حداکثر ۱۵ نقش سفارشی؛ مجوزها را بین دهها نقش تقسیم نکن. ساختاری بچین که با رشد تیم، کمتر به تغییر نیاز داشته باشد.
- قابلیت ویرایش نقشهای پیشفرض توسط کاربرانی که مجوز مدیریت نقشها را دارند؛ این قابلیت مفید است، اما تغییرات باید کنترل و ممیزی شوند.
نقشهای پیشفرض؛ نقطهٔ شروع، نه مقصد
نقشهای پیشفرض Apple Business Manager برای پوشش نیازهای رایج طراحی شدهاند. مهمترینها:
- IT Administrator؛ دسترسی مدیریتی گسترده برای تنظیمات، دستگاهها و اتصال به سرویسهای دیگر.
- Device Enrollment Manager؛ تمرکز بر ثبت و تخصیص دستگاهها.
- Content Manager؛ مدیریت محتوا و لایسنسها.
- People Manager؛ مدیریت کاربران و گروهها.
- Marketing Administrator؛ دسترسیهای مرتبط با محتوا و توزیع.
این نقشها نقطهٔ شروع خوبی هستند، اما برای کار با API مخصوصاً در بخش رخدادهای حسابرسی، اغلب نیاز به نقش سفارشی داری که چند مجوز کلیدی را کنار هم جمع کند.
چرا خطای ۴۰۳ هنگام کار با Audit Events API رخ میدهد
در آزمونهای میدانی، شایعترین خطایی که ادمینها میبینند ۴۰۳ است. پیام خطا میگوید کلید API اجازهٔ این درخواست را ندارد. یک حالت رایج: برای خواندن رخدادهای حسابرسی از مسیر API مربوط استفاده میکنی، اما حسابی که کلید را تولید کرده مجوز مشاهدهٔ رخدادها را ندارد. نتیجه کاملاً قابل پیشبینی است؛ ۴۰۳.
بررسی نقشها برای رفع خطای ۴۰۳
۱) بخش تنظیمات مجوزها را باز کن
در Apple Business Manager مسیر Settings ← Roles and Permissions را باز کن. تنظیمات مجوزها در این بخش قرار دارد.
۲) نقش سفارشی بساز یا مجوزهای یک نقش را افزایش بده
- اگر یک نقش پیشفرض ۸۰ درصد نیاز را پوشش میدهد، همان را مبنا بگیر و مجوزهای لازم را اضافه کن.
- اگر نقشهای موجود با ترکیب نیازهایت سازگار نیستند، نقش سفارشی جدید بساز و فقط مجوزهای موردنیاز API را فعال کن.
۳) مجوزهای مرتبط با «رخدادهای حسابرسی» را علامت بزنید
در بخش مجوزها، گزینههای مرتبط با مشاهدهٔ رخدادها و دسترسی به دادههای سازمانی مربوط به حسابرسی را فعال کن. نام دقیق گزینهها ممکن است تغییر کند، اما اصل این است: نقش حساب باید برای هر دادهای که API میخواند یا مینویسد، مجوز متناظر داشته باشد.
۴) نقش را به حساب API بده
نقش تازه را به حسابی که کلید API را تولید میکند اختصاص بده. کلیدهای جدید را با همین حساب بساز.
۵) دوباره درخواست بده
اگر نقش درست تنظیم شده باشد، درخواست تو بهجای ۴۰۳، پاسخ موفق یا خطای اعتبارسنجی پارامترها برمیگرداند که دستکم نشان میدهد مشکل مجوز برطرف شده است.
تست درست API؛ چند نکتهٔ عملی
- محیط تست جدا؛ برای توسعه و رفع اشکال، حساب API جداگانه با نقش محدود تعریف کن. در محیط عملیاتی حداقل مجوز را بده.
- تعویض دورهای کلیدها؛ برای تعویض دورهای کلیدها و باطلکردن سریع آنها هنگام خروج همکاران از سازمان برنامه داشته باش.
- ثبت لاگ؛ شناسهٔ نقش و حساب استفادهکننده از کلید را در لاگ اپلیکیشن ذخیره کن تا ردیابی خطا ساده شود.
- اصل حداقل دسترسی؛ فقط مجوزهایی را اضافه کن که برای عملیات فعلی لازم است. اگر بعداً مسیر API جدیدی اضافه شد، نقش را بازنگری کن.
چطور راحتتر مجوز مناسب را پیدا کنیم
بررسی تکبهتک مجوزهای سازمانی برای هر نقش زمانبر و خستهکننده است. راهکار عملی این است که از یک چکلیست راهنما یا ابزارهای جامعهٔ مکادمینز استفاده کن که مرحلهبهمرحله نشان میدهند کدام مجوز برای کدام عملیات لازم است و نزدیکترین نقش پیشفرض به نیازت کدام است. این ابزارها معمولاً توضیح میدهند اگر نقش پیشفرض کافی نباشد، کدام گزینهها را به آن اضافه کن تا مجوزهای موردنیاز را داشته باش. چنین راهنماهایی در وقتت صرفهجویی میکنند و خطر اعطای دسترسی غیرضروری را هم کم میکنند.
کاربردهای رایج API در شرکتهای ایرانی
از دید یک تیم آیتی در ایران، چالش اصلی معمولاً کارایی و پایداری در برابر اختلال است. چند کاربرد رایج:
- ثبت خودکار دستگاه؛ بهمحض ورود شمارهٔ سریال به فهرست موجودی، دستگاه در MDM تخصیص مییابد و پروفایلها اعمال میشوند.
- هماهنگی با سامانههای مالی و انبار؛ با خواندن اطلاعات دستگاه از API، وضعیت دارایی در حسابداری و انبار یکسان میماند.
- گزارشهای امنیتی؛ با Audit Events، تغییرات حساس مثل واگذاری نقشها یا لغو تخصیصها به تیم امنیت گزارش میشود.
- خودکارسازی فرایند خروج کارمند؛ با دریافت رخدادهای تغییر وضعیت کاربر، تخصیص دستگاهها لغو میشود و سیاستهای پاکسازی اعمال میشود.
طراحی نقشها؛ الگوی پیشنهادی با ۱۵ نقش سفارشی یا کمتر
با محدودیت ۱۵ نقش سفارشی، بهتر است نقشها را بر اساس وظیفه و سطح دسترسی طراحی کن:
- نقشهای عملیاتی؛ برای ثبت و تخصیص دستگاه، مدیریت محتوا و مدیریت کاربران. هرکدام جدا، تا تفکیک وظایف حفظ شود.
- نقش API برای سرویسها؛ ویژهٔ برنامههای خودکار با دسترسی فقطخواندنی به موجودی و رخدادها. در صورت نیاز، نقش دوم API با دسترسی نوشتن محدود برای تخصیص دستگاه ایجاد کن.
- نقش ممیزی؛ دسترسی فقط به Audit Events برای تیم امنیت یا حسابرسی داخلی.
- نقش سرپرست با دسترسی محدود؛ نزدیک به IT Administrator، ولی با حذف چند اختیار پرخطر برای کارهای روزمره.
با این الگو، هم محدودیت ۱۵ نقش رعایت میشود، هم اصل حداقل دسترسی. برای پیمانکاران هم بهتر است نقشهای موقتی با تاریخ انقضا بساز.
امنیت عملیاتی؛ از مستندسازی تا تفکیک کلیدها
- مستندسازی فارسی؛ نقشها، مجوزها، صاحب نقش و تاریخ تغییرات را فارسی و شفاف ثبت کن. این مستندات در زمان ممیزی یا جابهجایی نیروها به کارت میآید.
- کلید جداگانه برای هر سرویس؛ هر سرویس یا تیم، کلید خودش را داشته باشد. اشتراک کلید یعنی ردیابی ناممکن.
- ذخیرهسازی امن کلید؛ از مخزن امن اطلاعات محرمانه استفاده کن و کلید را هرگز در کد یا لاگ قرار نده.
- بررسی دورهای نقشها؛ هر فصل نقشها را با فهرست نیازهای واقعی تطبیق بده. مجوزهای اضافی را حذف کن.
چکلیست سریع رفع خطای ۴۰۳ در Audit Events API
- تأیید کن درخواست از حساب و کلید درست ارسال میشود.
- به Settings ← Roles and Permissions برو.
- نقش فعلی حساب API را بازبینی کن.
- اگر مجوزهای رخدادهای حسابرسی فعال نیست، آنها را اضافه کن یا نقش سفارشی بساز.
- نقش را به حساب API اختصاص بده؛ در صورت نیاز کلید جدید بساز.
- دوباره درخواست را اجرا کن و لاگ بگیر.
تفاوت نقشهای خواندن و نوشتن داده
بسیاری از تیمها یک نقش API میخواهند که هم اجازهٔ خواندن داده داشته باشد، هم نوشتن آن. بهتر است این دو دسترسی را در نقشهای جدا تعریف کن:
- API-ReadOnly؛ دسترسی به فهرست دستگاهها و Audit Events، بدون اجازهٔ ایجاد تغییر.
- API-EnrollmentOps؛ دسترسی به تخصیص و لغو تخصیص دستگاه؛ بدون دسترسی به تنظیمات سازمانی یا نقشها.
این تفکیک سطح حمله را محدود میکند و هنگام افشای کلید، آسیب را کم میکند.
هماهنگی با MDM در عمل
Apple Business API معمولاً کنار یک MDM استفاده میشود. مشخص کن کدام عملیات را از طریق API اپل انجام میدهی و کدام را از طریق MDM. برای نمونه، تخصیص دستگاه به سرور MDM از طریق API اپل منطقی است، اما اعمال سیاستها بهتر است از خود MDM انجام شود. این تفکیک باعث میشود اگر یکی از سرویسها اختلال داشت، کل فرایند از کار نیفتد.
خطمشی تغییر نقش؛ جلوی تغییرات ناخواسته را بگیر
- درخواست مکتوب؛ هر تغییر نقش با تیکت رسمی و تأیید سرپرست امنیت انجام شود.
- بازبینی توسط نفر دوم؛ یک نفر تغییر میدهد، نفر دوم بازبینی و تأیید میکند.
- هشدار بلادرنگ؛ رخداد تغییر نقش در کانال پایش سازمانت اطلاعرسانی شود.
اشتباهات رایج که وقتت را تلف میکند
- ساختن نقشهای متعدد با مجوزهای همپوشان که مدیریتشان زود از کنترل خارج میشود.
- اعطای دسترسی گسترده برای «حل سریع مشکل»، بدون حذف مجوزهای اضافی پس از رفع مشکل.
- استفاده از یک کلید مشترک بین چند سرویس و تیم.
- بیتوجهی به محدودیت ۵۰ حساب API و ۱۵ نقش سفارشی تا زمانی که این محدودیتها مانع کار شوند.
جمعبندی؛ از نقش درست شروع کن و کارها را خودکار کن
گسترش Apple Business API فرصت خوبی است تا مدیریت دستگاههای اپل در سازمانت سریعتر و قابلاتکاتر شود. اما برای استفاده از این فرصت باید نقشها و مجوزها را جدی بگیر. اگر هنگام کار با Audit Events API خطای ۴۰۳ میبینید، تقریباً همیشه راهحل در تنظیم نقش است. مسیر Settings ← Roles and Permissions را باز کن، نقش مناسب بساز یا مجوزهای نقش موجود را افزایش بده، و اصل حداقل دسترسی را رعایت کن. برای تیمهای ایرانی، توجه به مستندسازی فارسی، تفکیک محیطها و تعویض دورهای کلیدها کاری تجملی نیست، بلکه برای پایداری و امنیت لازم است. این قدمها به آمادهسازی پروژهٔ خودکارسازی تو برای استفاده در محیط عملیاتی کمک میکنند.
پیشنهاد کاراگاه گجت
- پاوربانک پرودو ظرفیت 10000 میلیآمپرساعت | فست شارژ؛ اگر برای مدیریت دستگاهها زیاد در رفتوآمدی، کمک میکند آیفون یا آیپدت را در بازدیدهای میدانی روشن نگه داری.
- پاوربانک مگسیف Green Lion Malaga ظرفیت ۱۰۰۰۰ میلیآمپرساعت | شارژ سریع PD ۲۰ وات و شارژ بیسیم ۱۵ وات؛ اتصال مغناطیسی سریع به آیفونهای سازگار؛ مناسب برای وقتی که پیوسته داشبوردهای MDM را بررسی میکنی.
- استند شارژ بیسیم Powerology Qi2 Speaker Charge Station | شارژر وایرلس ۳ در ۱ با اسپیکر بلوتوث مدل PWCUQC039؛ روی میز کارت، همزمان آیفون، اپل واچ و ایرپاد را شارژ کن و اعلانهای مانیتورینگ را با اسپیکر بشنو.
- آداپتور شارژ USB-C 20 وات اپل؛ شارژ مطمئن و سازگار برای دستگاههایی که در محل کار یا سفر برای مدیریت استفاده میکنی.
منبع: 9to5mac.com
سؤالهای پرتکرار
- چرا در Audit Events API خطای ۴۰۳ میگیرم؟
- ممکن است حساب API مجوز مشاهدهٔ رخدادهای حسابرسی را نداشته باشد. نقش را بررسی کن و با ویرایش آن یا ساخت نقش سفارشی، مجوز لازم را بده.
- از کجا نقشها را ویرایش کنم؟
- در Apple Business Manager به Settings ← Roles and Permissions برو و نقشها را ایجاد یا ویرایش کن.
- چند حساب API و نقش سفارشی میتوانم بسازم؟
- میتوانی حداکثر ۵۰ حساب API و ۱۵ نقش سفارشی بسازی. نقشها را بر اساس نیازت طراحی کن.
- آیا بهتر است یک نقش API برای همه چیز بسازم؟
- خیر؛ نقش فقطخواندنی و نقش عملیاتی را جدا کن تا خطر سوءاستفاده کمتر شود.
به این مطلب امتیاز بده
هنوز کسی امتیاز نداده. اولین نفر باش.
مطالب مرتبط
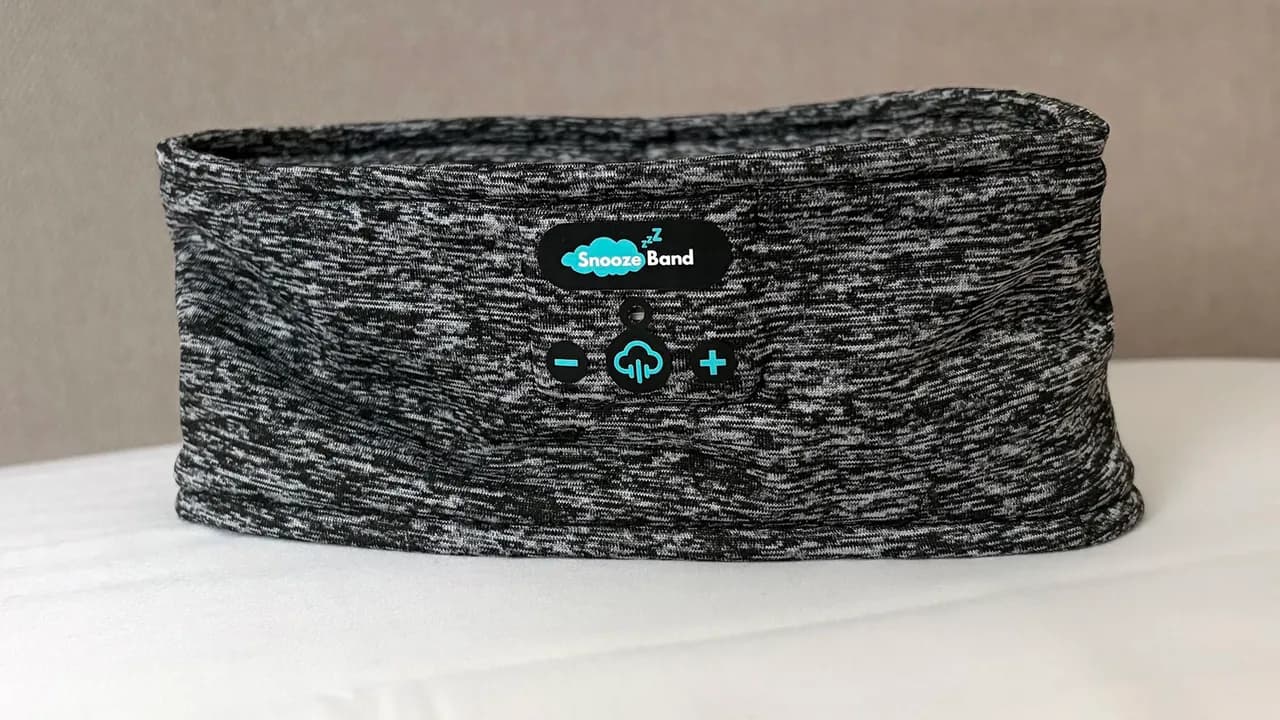
هدبند اسپیکردار برای خواب بخرم؟ راهنمای انتخاب بدون وعدهٔ خواب سریع
اگه برای شنیدن صدا موقع خواب دنبال هدبند اسپیکردار هستی، راحتی روی بالش را جلوتر از امکانات بگذار. دربارهٔ Snoozeband Original اطلاعات کافی برای حکم قطعی نداریم، اما میتونی با چند بررسی مشخص خرید دقیقتری داشته باشی.
برای آیفون ۱۸ پرو چه لوازم جانبی بخریم؟ از شارژر تا پاوربانک
برای خرید لوازم جانبی آیفون ۱۸ پرو، از شارژر و کابل سازگار شروع کن و بعد سراغ پاوربانک یا پایهٔ شارژ برو. توان روی جعبه و اتصال مغناطیسی بهتنهایی سرعت شارژ یا سازگاری کامل را تضمین نمیکنند.
ساعت COROS Pace 4 برای دویدن بهتره یا ساعتهای Wear OS؟
اگه ساعت رو بیشتر برای دویدن میخوای، COROS Pace 4 با تمرکز روی تمرین و شارژدهی طولانی ارزش بررسی داره. اما برای خرید در ایران، دسترسی به اپ و خدمات فروشنده هم باید کنار امکانات ورزشی بررسی بشه.
راهنمای جامع خرید هدفونهای نویز کنسلینگ: چطور بهترین انتخاب را داشته باشی؟
انتخاب بهترین هدفون نویز کنسلینگ به نیازها، راحتی، عمر باتری و بودجهٔ تو بستگی دارد. این راهنما کمک میکند تا با در نظر گرفتن ویژگیهای کلیدی، مدلی را پیدا کنی که برای استفادهٔ روزمرهات ایدئال باشد.
نظرها
هنوز نظری ثبت نشده. اولین نفر باش.